


Active-Directory-Tipp: Benutzer aus AD-Gruppen entfernen – mit PowerShell oder ADManager Plus
Die Mitgliedschaft in Active-Directory-Gruppen bestimmt, auf welche Ressourcen, Anwendungen und Daten Benutzer zugreifen können. Ändern sich Zuständigkeiten oder verlassen Mitarbeitende das Unternehmen, sollten nicht mehr benötigte Gruppenmitgliedschaften zeitnah entfernt werden.
Benutzer lassen sich mit PowerShell aus einer oder mehreren Active-Directory-Gruppen entfernen. Die Arbeit mit Skripten setzt jedoch Erfahrung im Umgang mit PowerShell voraus, da bereits kleine Fehler zu unerwünschten Änderungen führen können. Alternativ können Administratoren hierfür die grafische Oberfläche von ManageEngine ADManager Plus nutzen und Gruppenmitgliedschaften auch für mehrere Benutzer gleichzeitig verwalten – ohne Skripting.
In diesem Tipp zeigen wir zwei Möglichkeiten zum Entfernen von Benutzern aus Active-Directory-Gruppen:
ADManager Plus Live-Demo
Wir stellen Ihnen die Funktionen von ADManager Plus gerne in einer unserer regelmäßigen Live-Demos vor - kostenlos und unverbindlich!
So entfernen Sie Benutzer mit PowerShell aus einer AD-Gruppe
- Stellen Sie sicher, dass Sie über die erforderlichen Berechtigungen zum Verwalten von Gruppenmitgliedschaften im Active Directory verfügen.
- Ermitteln Sie die Active-Directory-Gruppe, aus der der Benutzer entfernt werden soll. Zur eindeutigen Identifikation können Sie beispielsweise den sAMAccountName, den Distinguished Name (DN) oder den Globally Unique Identifier (GUID) der Gruppe verwenden.
- Ermitteln Sie anschließend das Benutzerkonto, das aus der Gruppe entfernt werden soll. Auch hierfür können Sie den sAMAccountName, den DN oder die GUID verwenden.
- Erstellen Sie das Skript mit dem cmdlet Remove-ADGroupMember.
- Öffnen Sie Windows PowerShell mit administrativen Rechten und führen Sie das Skript aus.
- Wiederholen Sie die Schritte ggf. für jeden weiteren Anwender.
Einfaches Beispiel-Skript:
Remove-ADGroupMember -Identity "[sAMAccountName / DN der Gruppe]" -Members "[sAMAccountName / DN des Benutzers / GUID]"
Dieses Skript entfernt den angegebenen Benutzer anhand des sAMAccountName, Distinguished Name (DN) oder Globally Unique Identifier (GUID) aus der angegebenen Gruppe.
Einschränkungen beim Entfernen von Benutzern aus AD-Gruppen mit PowerShell:
- Abhängigkeit von Active Directory Domain Services:
Das Skript kann nur auf Systemen ausgeführt werden, auf denen die erforderlichen Active-Directory-PowerShell-Komponenten installiert sind. - Steigende Komplexität:
Sollen mehrere Benutzer oder Gruppen gleichzeitig bearbeitet werden, werden Skripte schnell umfangreicher und schwieriger zu pflegen. - Scripting-Kenntnisse erforderlich:
Administratoren müssen die verwendeten Cmdlets und Parameter kennen und korrekt anwenden. - Fehleranfälligkeit:
Bereits kleine Fehler im Skript können dazu führen, dass Skripte nicht korrekt ausgeführt werden.
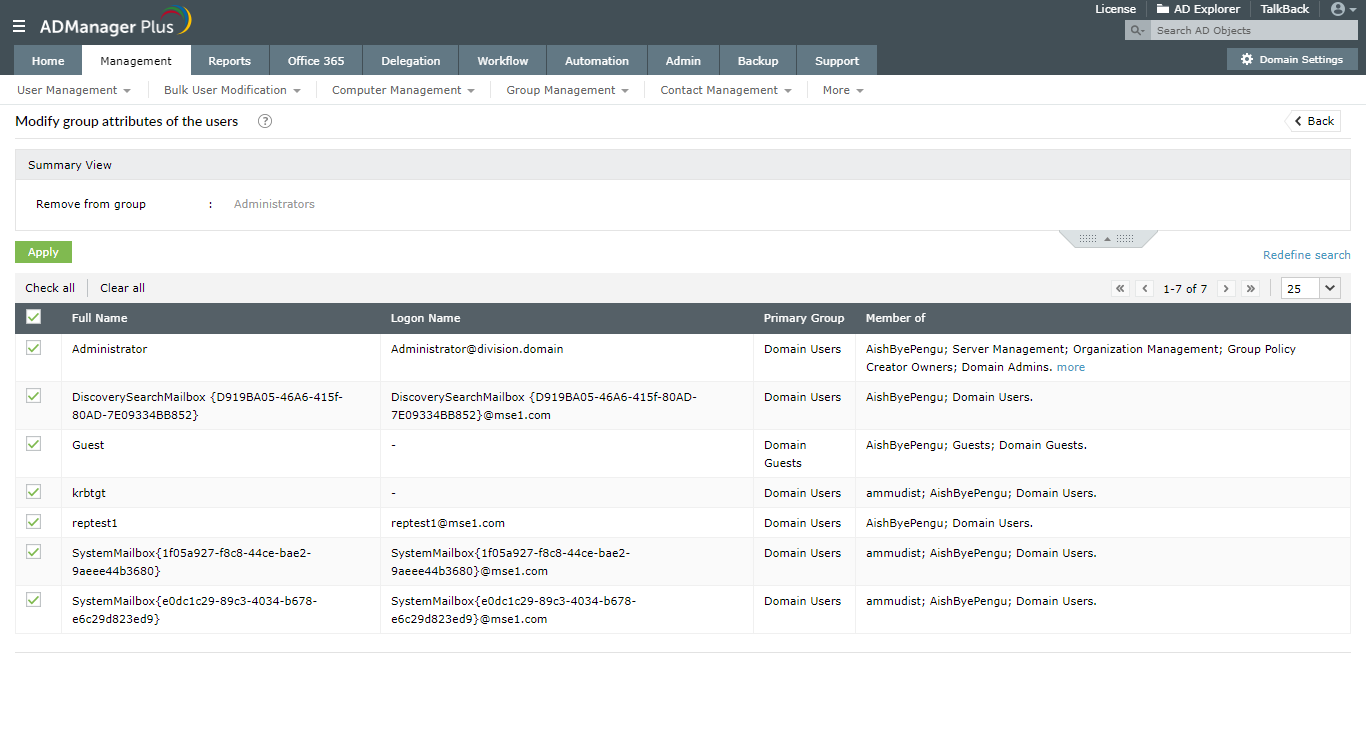
So entfernen Sie Benutzer aus einer oder mehreren AD-Gruppen mit ADManager Plus
- Bei ADManager Plus anmelden und auf den Reiter „Management“ gehen.
- Zu Benutzermanagement > Gruppenattribute navigieren.
- Auf das Plus-Symbol bei „Aus Gruppe entfernen“ klicken und die Gruppe oder Gruppen wählen, aus der bzw. denen ein oder mehrere Benutzer entfernt werden sollen.
- Bei „Domäne auswählen“ die passende Domäne und Organisationseinheit (OU) wählen, in der sich die Benutzer befinden.
- Nach den Benutzerkonten suchen, die aus der Gruppe entfernt werden sollen. Alternativ können Sie eine CSV-Datei mit den entsprechenden Benutzern hochladen.
- Auf „Anwenden“ klicken, um den oder die Benutzer aus der ausgewählten Gruppe zu entfernen.
Vorteile beim Entfernen von Benutzern aus AD-Gruppen mit ADManager Plus
- Keine Skripte erforderlich:
Gruppenmitgliedschaften lassen sich über die grafische Oberfläche verwalten. - Massenänderungen möglich:
Mehrere Benutzer können gleichzeitig aus einer oder mehreren Gruppen entfernt werden. Bei Bedarf können Benutzerlisten auch als CSV-Datei importiert werden. - Weniger Fehlerquellen:
Manuelle Anpassungen von Skripten entfallen. - Ermöglicht automatisierte Prozesse:
Änderungen an Gruppenmitgliedschaften können in Onboarding- und Offboarding-Prozesse integriert werden.
Zusatztipp: Automatisiertes Offboarding mit ADManager Plus
Mit ADManager Plus können Sie das Entfernen von Gruppenmitgliedschaften in einen automatisierten Offboarding-Prozess integrieren. Wird ein Benutzerkonto deaktiviert oder ein definierter Zeitpunkt erreicht (z. B. der letzte Arbeitstag eines Mitarbeitenden), können Gruppenmitgliedschaften automatisch entfernt und weitere Offboarding-Aufgaben angestoßen werden, beispielsweise:
- Deaktivieren des Benutzerkontos
- Verschieben des Benutzerkontos in eine separate OU
- Automatisches Löschen des Kontos nach einer definierten Quarantänezeit
- Entzug von Lizenzen in Cloud-Diensten wie Microsoft 365
- Weitere Offboarding-Aktionen wie das Deaktivieren von Postfächern oder das Archivieren von Daten
So lässt sich sicherstellen, dass ausgeschiedene Mitarbeitende nicht nur deaktiviert, sondern gleichzeitig auch aus allen relevanten Active-Directory-Gruppen entfernt und weitere Offboarding-Schritte automatisiert ausgeführt werden.
Über ADManager Plus
ManageEngine ADManager Plus ist eine Identity-Governance- & -Administration(IGA)-Lösung, die IT-Administratoren bei der Verwaltung und Berichterstellung für Active Directory, Microsoft 365, Exchange und Google Workspace unterstützt. Sie vereinfacht und automatisiert u. a. zahlreiche AD-Routineaufgaben, wie das Erstellen, Konfigurieren oder Ändern mehrerer Benutzerkonten in einem Arbeitsschritt oder das Management von Gruppen und Computern.